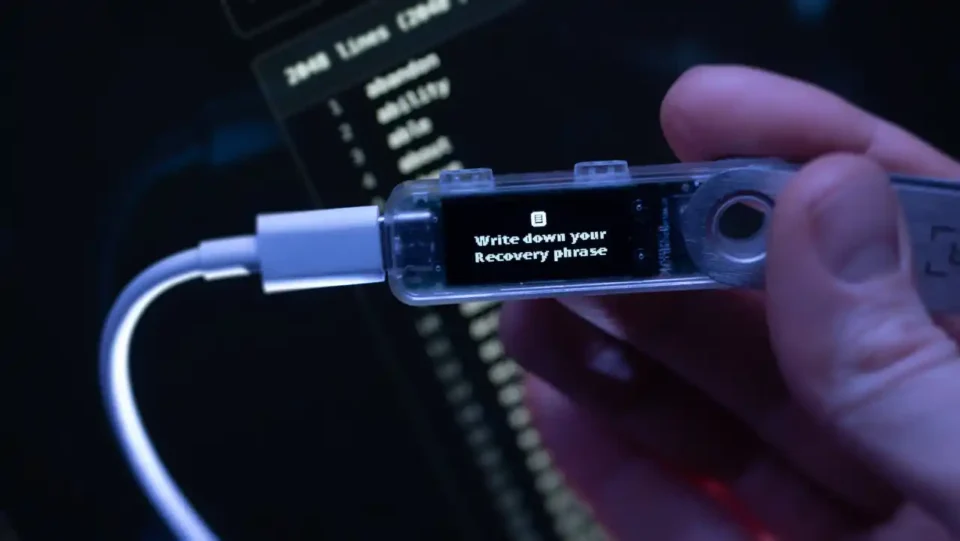
Timing ist alles. Just in dem Moment, als sich die globale Krypto-Gemeinde fragt, ob die allseits beliebten und weitverbreiteten Hardware-Wallets von Ledger mit LTE-Implantaten verwanzt sind, nutzt das Unternehmen die Gunst der Stunde und kündigt mit dem Ledger Atom ein Gerät an, welches ab Werk über eine 5G- und eine WLAN-Verbindung verfügt.
Das eigens dafür abgehaltene Großevent in Paris war schon lange geplant, die Gäste geladen und die Präsentation sorgsam vorbereitet. Das Event zu verschieben hätte vermutlich nicht geholfen.
Ohne den Vorfall wäre die Ledger Op3n sicherlich von der Fachpresse unkritischer bestaunt worden.
Was der Ledger Atom kann
Der Ledger Atom ist keine Hardware-Wallet im klassischen Sinn, sondern ein Android-Gerät mit eingebautem Signer. Die Founders Edition kostet 849 US-Dollar, nach dem Marktstart verlangt Ledger 899 US-Dollar. Ausgeliefert werden soll im Sommer 2027, sofern bis dahin alle nötigen Zulassungen vorliegen.
Technisch bewegt sich das Gerät im Mittelfeld aktueller Android-Hardware, mit einem 6,8 Zoll großen AMOLED-Display, 50-Megapixel-Kamera, 4.000-mAh-Akku und Fingerabdrucksensor. Ins Netz geht der Atom per eSIM über 4G und 5G, allerdings nur für Daten. Telefonate, SMS und Notrufe sind nicht möglich, dafür sind WLAN, Bluetooth, NFC und USB-C an Bord.
Im Alltag läuft im sogenannten Standard Mode ein gehärtetes Android mit gewöhnlichen Apps. Steht eine Transaktion oder eine andere sensible Freigabe an, übernimmt Ledger OS auf einem separaten Secure Element den gesamten Bildschirm. In diesem Secure Mode trennt ein FPGA den Android-Prozessor physisch von Display und Touchpanel, Kamera und Mikrofon werden abgeschaltet.
Der zweite Schwerpunkt heißt AI. Über Ledger Agent Intent sollen AI-Agenten Märkte beobachten, Transaktionen vorschlagen und Zahlungen vorbereiten, die finale Freigabe erteilt der Mensch auf dem Gerät. Die Agenten-Plattform OpenClaw ist vom ersten Tag an integriert und vorinstalliert, ebenso die Seeker-App von Solana Mobile mit Zugang zum Solana dApp Store und dessen mehr als 1.500 Apps.
Dazu sollen verschlüsselte Nachrichten per OpenPGP, Passkeys für Logins und ein Secure Element kommen, das sich per Update für Post-Quantum-Kryptografie nachrüsten lässt. Und weil der Zeitpunkt nun einmal ist, wie er ist, betont Ledger vor allem den Manipulationsschutz. Eine sogenannte Core Protection Enclosure rund um Secure Element, Mikrocontroller und FPGA soll jeden Versuch erkennen, diesen Bereich anzubohren oder zu öffnen, die Sensoren arbeiten dank eigener Batterie auch im ausgeschalteten Zustand.
Ledger sieht in alledem keinen Bruch mit der eigenen Tradition. Der Atom füge lediglich Konnektivität hinzu, ohne das Sicherheitsmodell zu verändern, das bereits in Millionen Geräten steckt.
Warum Hardware-Wallets vom Weglassen leben
Eine Hardware-Wallet ist im Kern ein bewusst beschränktes Gerät. Sie erzeugt Schlüssel, zeigt eine Transaktion an und signiert sie, mehr nicht. Ihre Stärke liegt nicht in dem, was sie kann, sondern in dem, was sie nicht kann.
Das klassische Sicherheitsmodell geht davon aus, dass der Rechner oder das Smartphone, an dem die Wallet hängt, längst kompromittiert sein könnte. Die Wallet ist die vertrauenswürdige Insel in einer feindlichen Umgebung. Sie hat keinen Browser, keine Social-Media-Apps, keinen eigenen Weg ins Internet und nur so viel Software, wie ihre eine Aufgabe verlangt.
Jede Zeile Code ist eine potenzielle Schwachstelle, jede Schnittstelle eine Tür. Je kleiner die sogenannte Trusted Computing Base ausfällt, desto leichter lässt sie sich prüfen, auditieren und über Jahre sauber halten.
Wie viel schon ein einzelner Fehler anrichten kann, zeigte im Sommer der Fall Coldcard. Ein Firmware-Bug des Offline-Geräts kostete Nutzer nach Berechnungen von Galaxy Research mehr als 70 Millionen US-Dollar, Hersteller Coinkite entfernte daraufhin per Hotfix einen Software-Fallback-Pfad. Minimalismus garantiert also keine Sicherheit, aber er hält die Zahl solcher Pfade klein.
Ledger hat sich von diesem Ideal schon früher entfernt, etwa mit Bluetooth im Nano X. Der Atom ist jedoch kein weiterer kleiner Schritt, sondern ein Sprung. Aus der Insel wird ein vollwertiger, permanent vernetzter Computer, in dem die Insel nur noch als abgeschotteter Raum existiert.
Mehr Funk bedeutet mehr Angriffsfläche
Mit 5G, WLAN, Bluetooth und NFC holt sich Ledger genau jene Schnittstellen ins Gerät, über die Smartphones aus der Ferne angegriffen werden. Wie real dieses Risiko ist, zeigte erst in der vergangenen Woche der Hackerwettbewerb Pwn2Own im irischen Cork. Drei Teams brachen dort aus der Ferne in vollständig gepatchte Google Pixel 10 ein, das Samsung Galaxy S26 fiel sogar bei allen sieben Versuchen.
Als Remote-Angriff zählt bei Pwn2Own ein Einbruch über den Browser oder über eine der Funkschnittstellen NFC, WLAN, Bluetooth und Mobilfunkmodem. Der Atom bringt sie alle mit. Ledger hält dagegen, dass selbst ein vollständig kompromittiertes Android weder an die Schlüssel noch an die Freigaben herankomme, weil das FPGA die Verbindung zum Display kappt und das Secure Element die Schlüssel nie herausgibt.
Das Konzept ist durchdacht. Es verschiebt die Sicherheit aber von der Abwesenheit einer Angriffsfläche hin zur Isolation einer sehr großen. Diese Isolation muss fehlerfrei funktionieren, über Jahre, über jedes Firmware-Update und jede neue App hinweg.
Hinzu kommt die Erreichbarkeit. Eine klassische Hardware-Wallet ohne Funkmodul ist aus der Ferne nur erreichbar, solange sie per Kabel an einem Rechner hängt, und liegt die übrige Zeit stromlos in der Schublade. Der Atom dagegen ist rund um die Uhr online, steckt in der Hosentasche und ruft Webseiten, Nachrichten und dApps ab.
Bleibt die Ironie des Zeitpunkts. Die Täter hinter den manipulierten Geräten mussten ein eigenes LTE-Modul samt eSIM ins Gehäuse schmuggeln, um die Seed Phrase nach draußen zu funken. Ledger verspricht zwar, dass Android im Secure Mode nicht mitlesen kann, doch sollte diese Trennung je eine Lücke zeigen, wäre der Weg nach draußen beim Atom bereits serienmäßig verbaut.
AI-Agenten als neues Einfallstor
Noch grundsätzlicher ist der zweite Umbau. Ledger wirbt mit dem Slogan „Agents propose, you approve, signers enforce“, der Agent schlägt also vor, der Mensch genehmigt, das Gerät setzt durch. Damit wird der Mensch zur letzten Verteidigungslinie, und genau dieser Mensch hat in der Geschichte der Kryptobranche unzählige Male Transaktionen abgenickt, die er nicht verstanden hat.
Ein AI-Agent, der Webseiten liest, Nachrichten auswertet und dApps bedient, lässt sich per Prompt Injection manipulieren. Er schlägt dann womöglich eine Transaktion vor, die auf dem Secure Screen korrekt angezeigt wird und trotzdem einem Angreifer nützt. Das Secure Element garantiert, dass signiert wird, was angezeigt wird, ob das Angezeigte im Interesse des Nutzers liegt, kann es nicht beurteilen.
Der britische Entwickler Simon Willison, der den Begriff Prompt Injection geprägt hat, hält AI-Agenten mit Zugriff auf private Daten, Kontakt zu nicht vertrauenswürdigen Inhalten und einem Kanal nach außen für strukturell verwundbar. Der Atom vereint alle drei Eigenschaften, und zwar nicht als Konstruktionsfehler, sondern als Verkaufsargument.
Dass ausgerechnet OpenClaw vorinstalliert ist, macht die Sache nicht besser. Anfang Februar entdeckte Koi Security unter 2.857 geprüften Erweiterungen im OpenClaw-Marktplatz ClawHub 341 bösartige, viele davon als Krypto-Tools getarnt, die Zugangsdaten und Wallet-Schlüssel abgreifen sollten. Zwar soll alles, was Vermögen bewegt, weiterhin eine Freigabe auf dem Secure Screen brauchen, doch Ledger Agent Intent erlaubt ausdrücklich, wiederkehrende Routineaktionen dauerhaft durchzuwinken.
Hinzu kommt ein menschliches Problem. Ledger sammelt die Anfragen mehrerer Agenten in einer gemeinsamen Warteschlange, die der Nutzer abarbeitet, wenn es ihm passt. Wer täglich Dutzende solcher Anfragen bestätigt, prüft irgendwann nicht mehr jede einzelne, und genau auf diesen Moment warten Angreifer.
Weniger wäre mehr gewesen
Der Atom mag technisch ambitioniert sein, manches an seiner Architektur ist sogar klüger gelöst als bei gewöhnlichen Smartphones. Er beantwortet nur eine Frage, die in dieser Woche niemand gestellt hat. Die Kundschaft will gerade wissen, ob ihre Geräte sauber sind, und nicht, ob das nächste auch Kamera, Messenger und AI-Agenten mitbringt.
Wie tief der Vertrauensschaden reicht, zeigt sich in Deutschland, wo MediaMarktSaturn Ledger-Geräte aus Filialen und Onlineshop genommen hat. Dass der Atom vorerst nur über Ledgers eigene Website verkauft wird, wirkt da wie ein stilles Eingeständnis, dass der Vertriebsweg selbst zur Schwachstelle geworden ist.
Rhetorisch ist das alles nicht neu. Als Ledger 2023 den Dienst Ledger Recover vorstellte, der verschlüsselte Fragmente der Seed Phrase an drei Verwahrer schickt, versicherte Mitgründer Nicolas Bacca, an den Sicherheitsannahmen ändere sich im Vergleich zu einem gewöhnlichen Firmware-Update nichts. Heute soll der Atom das Sicherheitsmodell nicht verändern, und zur Founders Edition gibt es ausgerechnet drei Monate Ledger Recover gratis dazu.
Ledger kündigt für den Atom eine CSPN-Evaluierung durch die französische Cybersicherheitsbehörde ANSSI an. Erst solche unabhängigen Prüfungen werden zeigen, ob die Trennung von Android und Ledger OS hält, was das Marketing verspricht. Bis dahin bleibt es bei der alten Regel, dass ein Gerät, das Schlüssel schützen soll, möglichst wenig können sollte.
Danke, Ledger, für die Erinnerung.
